Detenido un hacker que lanzó un ciberataque al Ayuntamiento de Ciudad Real utilizando la IA
Résumé détaillé
El análisis de sus dispositivos revela que empleaba inteligencia artificial para sortear barreras técnicas y penetrar sistemas de organismos públicos y empresas sin ser detectado…
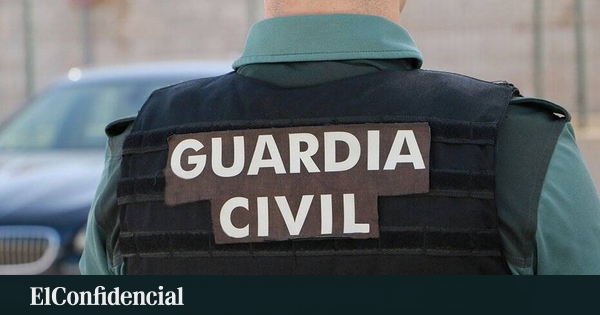
La Guardia Civil ha arrestado en Ciudad Real a un individuo por su presunta implicación en delitos de descubrimiento y revelación de secretos, acceso ilícito a sistemas de información e intentos de extorsión. La detención se produce tras verificarse múltiples intrusiones no autorizadas en infraestructuras informáticas de entidades públicas y privadas españolas.
Entre los objetivos comprometidos figura el Ayuntamiento de Ciudad Real, cuya plataforma de gestión de la Zona de Bajas Emisiones sufrió un acceso no autorizado. También resultó afectada una compañía de software que presta servicios esenciales a la ciudadanía y a la administración. La colaboración ofrecida por ambas a la Guardia Civil ha sido clave para culminar con éxito las pesquisas, según ha indicado la Benemérita en un comunicado.
El análisis de los dispositivos y del material intervenido al detenido revela un uso intensivo de herramientas de inteligencia artificial para apoyar su actividad delictiva. Estas soluciones se empleaban para adquirir conocimientos especializados, solventar problemas técnicos, diseñar procedimientos operativos y sortear impedimentos durante la ejecución de las intrusiones.
El empleo de estas plataformas de IA proporcionó al investigado capacidades técnicas muy por encima de su formación previa, lo que facilitó ataques contra diversos objetivos y redujo las tradicionales barreras de conocimiento necesarias para llevar a cabo acciones ofensivas de este tipo.
Durante la investigación se detectaron además numerosas entidades adicionales afectadas por su actividad, entre ellas organismos públicos y empresas proveedoras de servicios, cuyos sistemas habían sido vulnerados sin que dichas organizaciones hubieran identificado esos accesos no autorizados.
Con la información reunida se ha podido informar a las entidades perjudicadas sobre los hechos detectados, permitiéndoles adoptar medidas para reforzar la protección de sus sistemas y prevenir nuevos incidentes de ciberseguridad.
La…
La…
Début de l'article, extrait de El Confidencial. Pour lire la suite, ouvrez l'article chez le média.
MarketNews présente le titre et le résumé publiés par le média. L'article complet se lit sur le site de l'éditeur. (www.elconfidencial.com)